
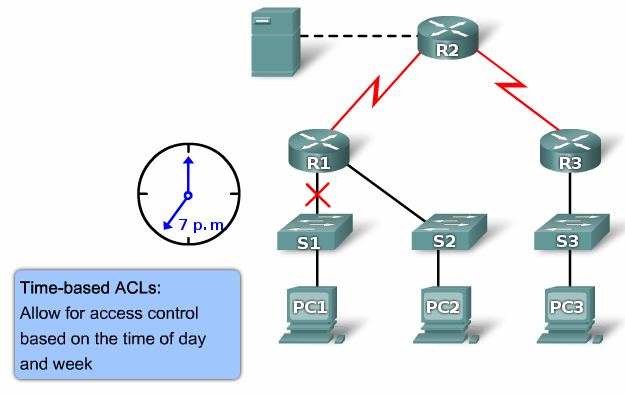
ACL (Access Control List) в Cisco — это набор текстовых выражений, которые что-то разрешают, либо что-то запрещают. Читать далее «Списки контроля доступа (ACL) в Cisco»
deny
UFW — Uncomplicated Firewall / Незамысловатый межсетевой экран
ufw — это утилита для конфигурирования межсетевого экрана Netfilter. Она использует интерфейс командной строки, состоящий из небольшого числа простых команд. Читать далее «UFW — Uncomplicated Firewall / Незамысловатый межсетевой экран»
Блокируем вход по опредененным адресам с помощью nginx (на примере wordpress)
Как же надоели мне эти боты, которые подбирают пароли к моим сайтам на WP! 🙂 С помощью nginx можно легко разрешить вход только с определенных IP и запретить со всех остальных. Читать далее «Блокируем вход по опредененным адресам с помощью nginx (на примере wordpress)»
Настраиваем фаервол: ipfw
 Итак, в этой статье мы узнаем, как быстро настроить фаервол ipfw на FreeBSD.
Для начала, Ipfw должен быть в ядре или в виде модуля. Если ядро самосборное — крайне желательно собирать с IPFIREWALL_DEFAULT_TO_ACCEPT
Это связано с тем, что при ошибке в конфиге фаера или просто перезапуск без перевода процесса в фон чревато полной недоступностью сервера из сети. А так — прошёл ipfw -f -q flush (сброс правил), состояние стало «разрешить всё», и пока не дойдём до правила в конце «запрет всего лишнего», мы сможем как минимум переподключиться и поправить правила. Хотя это и не спасёт от ошибки вида «забыли проковырять дырку для ssh».
Читать далее «Настраиваем фаервол: ipfw»