
Предлагаю ознакомиться с некоторыми очень простыми и удобными командами FreeBSD.
настройка
Свой NTP сервер времени на FreeBSD
 Иметь точное время на сервере надо всегда, а если сервер ещё обслуживает другие пк в сети, то в пору задуматься о своём сервере времени — NTP. Ставить и настраивать будем на FreeBSD.
Переход часов на зимнее время и часовой пояс в FreeBSD
 Привести время на FreeBSD очень просто. Всего несколько шагов.
Читать далее «Переход часов на зимнее время и часовой пояс в FreeBSD»
Оптимизация производительного web-сервера на FreeBSD
 FreeBSD хорошо зарекомендовала себя как система для построения интранет- и интернет-серверов. Она предоставляет достаточно надёжные сетевые службы и эффективное управление памятью.
Стандартные настройки FreeBSD не позволяют оптимально использовать ресурсы аппаратной части. Рассмотрим пример конфигурации этой ОС для работы в качестве платформы для Web сервера.
Читать далее «Оптимизация производительного web-сервера на FreeBSD»
Настройка программного фаервола на базе FreeBSD
Наконец то дошли руки, до воссоздания манула по настройке фаервола на базе системы FreeBSD, который помимо стабильности, надежности и безопасности отличается еще одним немаловажным, для многих компаний, качеством – это бесплатный фаервол.
Читать далее «Настройка программного фаервола на базе FreeBSD»
Полный тюнинг движка: Делаем из nginx непробиваемый Web-сервер
 Выделенный Web-сервер на основе nginx – отличный способ повышения производительности Web-сайтов. В скорости обработки статического контента ему просто нет равных: он легко выдерживает несколько тысяч одновременных соединений и может быть легко оптимизирован и подогнан под любую конфигурацию. Однако? выступая в качестве фронт-энда для Apache, nginx оказывается наиболее уязвимым местом всей Web-инфраструктуры, поэтому безопасности nginx необходимо уделить особое внимание.
Читать далее «Полный тюнинг движка: Делаем из nginx непробиваемый Web-сервер»
Настройка ядра FreeBSD через sysctl
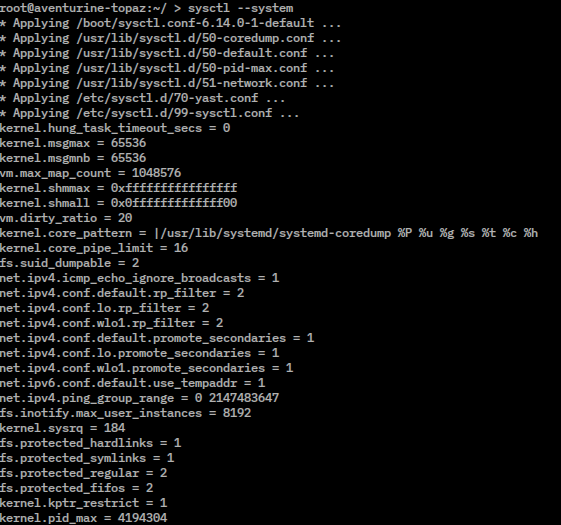
Современная FreeBSD ушла далеко вперед от своих предшественниц. Сегодня практически все параметры ядра хранятся в специальных системных переменных и доступны для изменения прямо во время работы ОС. Читать далее «Настройка ядра FreeBSD через sysctl»
Как вести лог блокировок в iptables и ipfw
 Чтобы красиво логировать файрвол ipfw в FreeBSD нам надо сделать следующее…
Читать далее «Как вести лог блокировок в iptables и ipfw»
Настраиваем фаервол: ipfw
 Итак, в этой статье мы узнаем, как быстро настроить фаервол ipfw на FreeBSD.
Для начала, Ipfw должен быть в ядре или в виде модуля. Если ядро самосборное — крайне желательно собирать с IPFIREWALL_DEFAULT_TO_ACCEPT
Это связано с тем, что при ошибке в конфиге фаера или просто перезапуск без перевода процесса в фон чревато полной недоступностью сервера из сети. А так — прошёл ipfw -f -q flush (сброс правил), состояние стало «разрешить всё», и пока не дойдём до правила в конце «запрет всего лишнего», мы сможем как минимум переподключиться и поправить правила. Хотя это и не спасёт от ошибки вида «забыли проковырять дырку для ssh».
Читать далее «Настраиваем фаервол: ipfw»
Использование pkg для управления бинарными пакетами
 pkgng — это усовершенствованный инструмент, пришедший на смену традиционным утилитам управления пакетами FreeBSD. Он обладает множеством функциональных возможностей, ускоряющих и облегчающих работу с бинарными пакетами. Первый релиз pkgng состоялся в августе 2012 года.
pkgng не является заменой для утилит управления портами, таких как ports-mgmt/portmaster или ports-mgmt/portupgrade. В то время, как ports-mgmt/portmaster и ports-mgmt/portupgrade позволяют устанавливать приложения сторонних разработчиков как из бинарных пакетов, так и из Коллекции Портов, утилита pkgng дает возможность устанавливать приложения исключительно из бинарных пакетов.
Читать далее «Использование pkg для управления бинарными пакетами»