
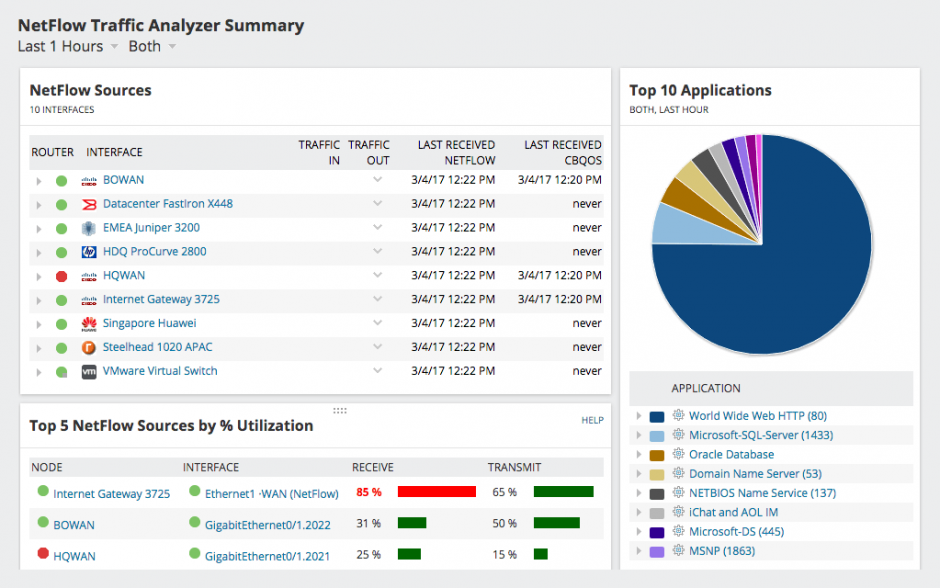
NetFlow — это стандартный сетевой протокол для мониторинга потоков трафика через сетевой интерфейс. Он чаще всего используется такими устройствами, как брандмауэры, маршрутизаторы и коммутаторы, но некоторые программные пакеты позволяют экспортировать данные Netflow из серверной операционной системы — в данном случае Linux (с softflowd ) — в Netflow collector (LogicMonitor) для анализа трафика. Читать далее «Экспорт NetFlow из Linux»
CentOS / Red Hat
Простая настройка HAProxy как балансировщика веб-серверов (Load Balancing)
HAProxy (High Availability Proxy) — популярный прокси сервер для Linux, Solaris и FreeBSD с возможностью балансировки нагрузки TCP/HTTP с открытым программным кодом. Его основная задача — повышение производительности серверной среды путем распределения рабочей нагрузки среди нескольких серверов (web, приложения, базы данных). Им пользуются такие известные проекты как GitHub, Imgur, Instagram и Twitter. Читать далее «Простая настройка HAProxy как балансировщика веб-серверов (Load Balancing)»
Как отключить сообщения Message from syslogd в консоли Linux
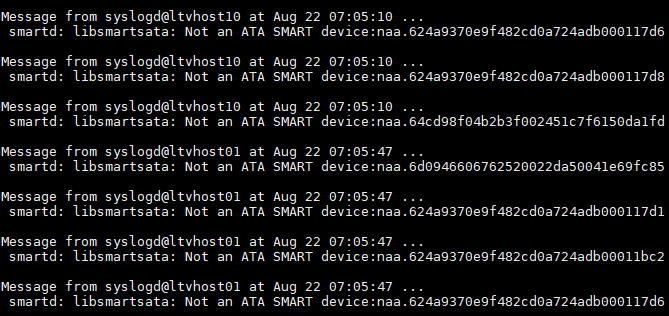
Иногда может случиться так, что в консоли SSH начинают появляться и мешать сообщения такого вида:
Message from syslogd@srvvhost01 at Aug 22 08:23:14 ...
 smartd: libsmartsata: Not an ATA SMART device:naa.624a9370e9f482cd0a724adb00011bc2
Message from syslogd@srvvhost01 at Aug 22 09:11:34 ...
 kernel:[Hardware Error]: Corrected error, no action required.
Message from syslogd@srvvhost01 at Aug 22 09:32:22 ...
 kernel:[Hardware Error]: MC4 Error (node 1): DRAM ECC error detected on the NB.
Это, конечно, не очень хорошо и с ошибками надо разбираться 🙂 Но в консоли это явно лишнее… Чтобы убрать эти сообщения, необходимо открыть файл /etc/rsyslog.conf и закомментировать там строку, которая начинается с *.emerg
# Everybody gets emergency messages
#*.emerg                    :omusrmsg:*
После этого перезагрузим службу rsyslogd
# /etc/init.d/rsyslog restart
После этого сообщения «Message from syslogd» перестанут появляться.
Оптимизируем сетевой адаптер под высокую нагрузку
Если на Вашем сервере через сетевой интерфейс проходит, скажем, 100-200 тысяч пакетов в секунду, то могут начаться проблемы: потеря пакетов и т.п. Чтобы этого не допустить, сделаем вот что. Читать далее «Оптимизируем сетевой адаптер под высокую нагрузку»
Как узнать температуру процессора в линукс
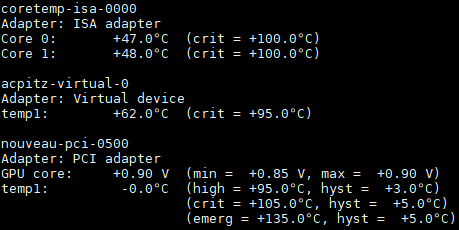
Мы рассмотрим в этой записи пакет под названием lm-sensors. Читать далее «Как узнать температуру процессора в линукс»
Переменные в BASH
Переменная в языке shell — это макрос, который может быть подставлен в строку команды перед её разбором. Читать далее «Переменные в BASH»
Watchdog для процесса в Linux
Сложилась у меня такая ситуация, изредка один процесс внезапно умирает… Но мне нужно, чтобы он был запущен всегда! Одной строчкой можно сделать скрипт, который будет следить за тем, что процесс запущен, а если нет, запускать его снова. Читать далее «Watchdog для процесса в Linux»
Подключение устройства Cisco через консоль
Настройка оборудования Cisco осуществляется с помощью консольного кабеля голубого цвета RJ-45 <–> RS-232, который присутствует в комплекте с каждым устройством. Следует соединить COM порт рабочей станции администратора c консольным интерфейсом на устройстве Cisco (на нем будет написано CONSOLE или CON). Читать далее «Подключение устройства Cisco через консоль»
Подключение MPIO iSCSI LUNs на Linux
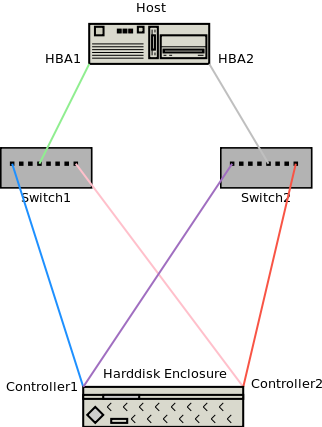
Multipath I/O — технология, позволяющая задействовать нескольких контроллеров или шин для доступа к одному устройству хранения данных. Например, один SCSI диск может быть подсоединён к двум SCSI контроллерам. В случае отказа одного из них, операционная система будет продолжать работать по другому. Это дает возможность повысить производительность и отказоустойчивость среды передачи данных. Читать далее «Подключение MPIO iSCSI LUNs на Linux»
Защита SSH через fail2ban на CentOS 6
Серверы не изолированы полностью от сети, и те серверы, которые имеют только базовую конфигурацию SSH, могут быть уязвимыми для атак с использованием «брутфорса». Fail2ban обеспечивает способ автоматической защиты сервера от вредоносных атак. Программа работает путем сканирования файлов журнала и реагирует на подозрительные действия, такие как повторные неудачные попытки входа. Читать далее «Защита SSH через fail2ban на CentOS 6»